Sicherheit & Governance
Artikel zu Sicherheit & Governance: praktische Gedanken zu ausführbaren Geschäftsontologien, kontrollierten Daten, App-Entwicklung und Agent-Workflows.
-
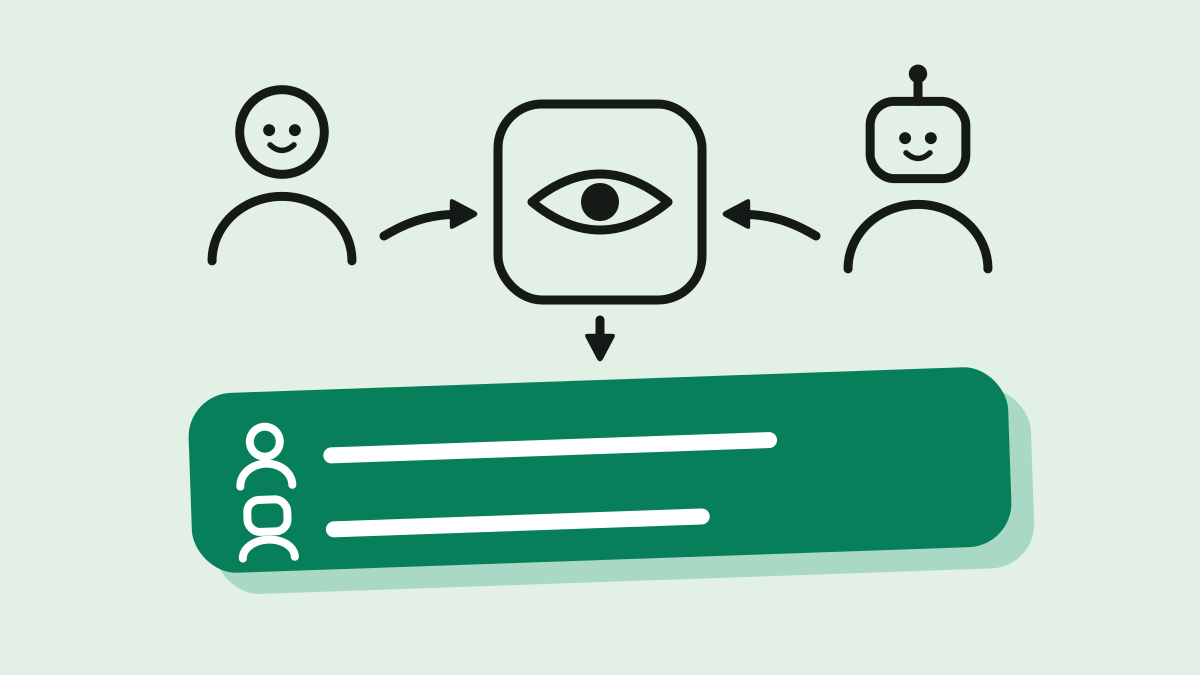
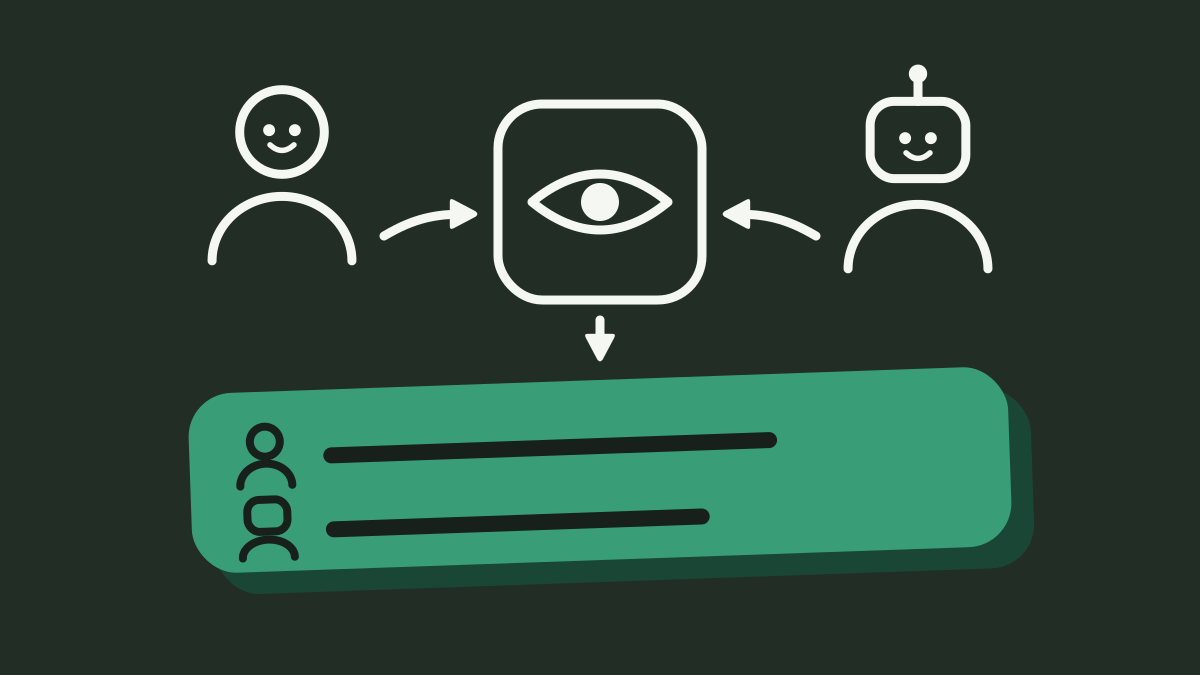
Können Sie beweisen, wer einen Kundendatensatz geöffnet hat, auch ein AI-Agent? Record-View-Auditing und die vier Dinge, die eine Lesezeile nie festhält
Auf 18.3.0 hinterlassen ein REST-Lesezugriff einer Person und ein MCP get_record eines Agents je eine read-Zeile in sys_audit_log; Liste, fremdes Objekt und abgewiesener Zugriff keine. Was die Zeile enthält, was nie.
Sicherheit & Governance IT / CIO Audit-TrailRecord-View-AuditingAI-AgentsCompliance -
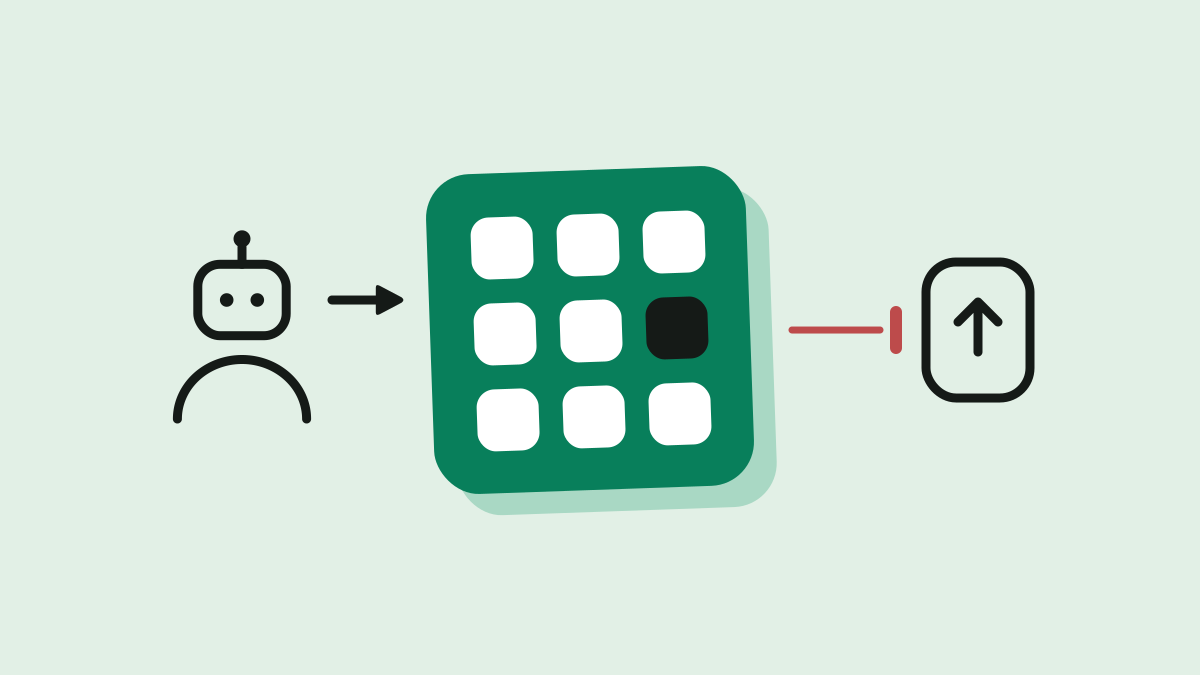
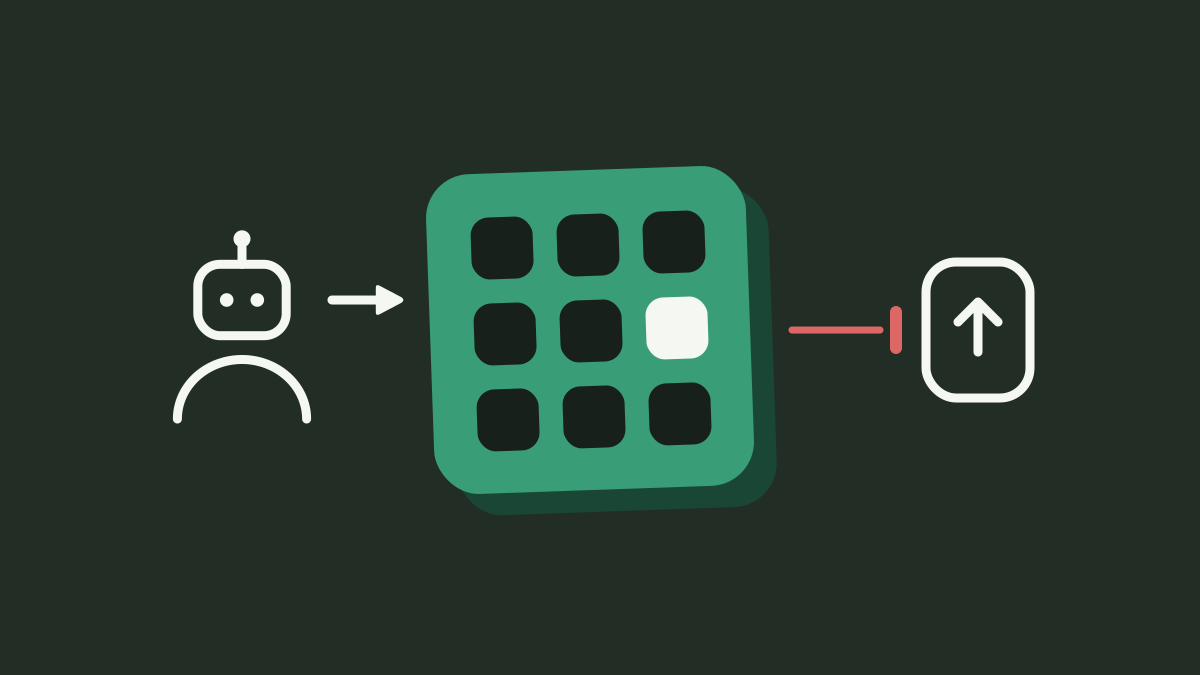
Wie fängt man eine stille Rechteänderung einer AI ab, bevor sie ausgeliefert wird? Das Access-Matrix-Snapshot-Gate, gemessen an einem CRM mit 7 Einträgen
Auf @objectstack/cli 18.2.0 lässt os validate allowDelete false→true ohne Befund durch. In einer eingebuchten App lässt os compile den Build scheitern, mit einer Zeile, wer was gewinnt, bis ein Mensch den Snapshot neu erzeugt.
Sicherheit & Governance Entwickler AI-AgentsAgent-BerechtigungenReviewbarer Diff -
Power-Platform-Lock-in: Dataverse, Azure und Self-Hosting richtig bewerten
Power Platform ist stark, wenn Identität, Teams, Dynamics und Abrechnung im selben Tenant liegen. Wer Souveränität, Skalierungskosten oder prüfbare KI-Änderungen braucht, sollte Dataverse und Azure Runtime früh prüfen.
Sicherheit & Governance IT / CIO DataversePower AppsPower Platform -
Ist Lovable produktionsreif? Das Problem prüfbarer Zugriffskontrolle
Lovable ist stark für schnelle Prototypen. In Produktionssystemen zählt aber nicht nur, ob die App läuft, sondern wer die Zugriffskontrolle prüfen kann. RLS, Frontend-Filter und Security-Scans müssen sauber getrennt werden.
Sicherheit & Governance Entwickler Lovable -
Offene Unternehmens-Ontologie: Wem sollte die Geschäftsdefinitionsschicht gehören?
Nov. 2025 bis Aug. 2026: Fünf Plattformen haben eine Geschäftsdefinitionsschicht ausgeliefert — zwei als Ontologie, drei als semantische Schicht — und meist einen MCP-Lesepfad geöffnet. Protokoll offen, Definition geschlossen.
Sicherheit & Governance Business-Verantwortliche OntologieSemantische SchichtMCPFabric IQUnity CatalogSnowflakePalantirLooker -
EU-AI-Act-Audit-Readiness: Kann Ihre KI-Runtime Beweise liefern?
Wenn ein Prüfer den vollständigen Hergang einer KI-Entscheidung sehen will, reicht Modellqualität nicht. Die Runtime muss Berechtigungen, Belege, Aufsicht und Audit-Historie zeigen können.
Sicherheit & Governance IT / CIO -
AI-Agent-Kosten: Aktionspreise und Self-Hosting-Laufzeitkosten vergleichen
Aktions- oder Token-Preise wirken flexibel, doch je autonomer ein Agent wird, desto mehr Tool-Aufrufe entstehen. Kosten müssen mit Nutzungsprofil, Datenabfluss, Lock-in und Betriebsmodell gerechnet werden.
Sicherheit & Governance Business-Verantwortliche KI-AgentenAgentforce -
Werden Ontologien ein Standardbestandteil des KI-Stacks? Warum die Runtime offen sein muss
Werden Ontologien ein Standardbestandteil des KI-Stacks? Die Agent-Schnittstelle ist es schon: Ontology MCP wurde im Juni 2026 GA. Die Definition folgt. Die Runtime blieb geschlossen – dort wohnt Portabilität.
Sicherheit & Governance Business-Verantwortliche OntologieMCPPalantirSemantische Schicht -
Warum Enterprise-AI-Anwendungsplattformen zuerst selbst gehostet werden sollten
Sobald AI Geschäftsdaten liest, Workflows auslöst, Anwendungen erzeugt und Tools aufruft, muss das Unternehmen die Runtime kontrollieren, die Objekte, Rechte, Tools, Freigaben und Audit steuert.
Sicherheit & Governance IT / CIO -
Wie AI Agents innerhalb von Unternehmensberechtigungen arbeiten
Unternehmen brauchen keine AI Agents als Super-Admins. Sie brauchen kontrollierte Nutzer, die Berechtigungen erben, riskante Aktionen zur Freigabe senden und auditierbar bleiben.
Sicherheit & Governance IT / CIO KI-AgentenAgent-Berechtigungen