Seguridad y gobernanza
Artículos sobre Seguridad y gobernanza, con notas prácticas sobre ontologías de negocio ejecutables, datos gobernados, desarrollo de apps y flujos con agentes.
-
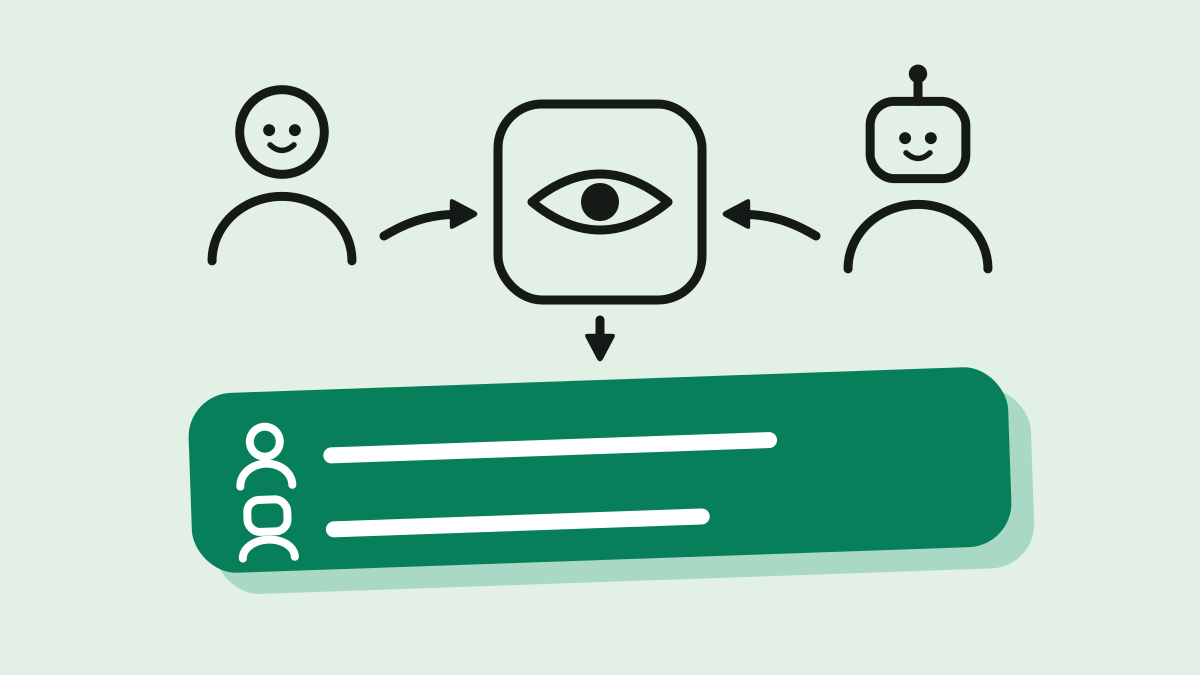
¿Puedes probar quién abrió un registro de cliente, incluido un agente de AI? Auditoría de visualización de registros y las cuatro cosas que una fila de lectura nunca registra
En 18.3.0, la lectura REST de una persona y el get_record MCP de un agente dejan una fila read cada uno en sys_audit_log; lista, objeto no registrado y lectura rechazada, ninguna. Qué guarda la fila y qué nunca guarda.
Seguridad y gobernanza IT / CIO Pista de auditoríaAuditoría de visualizaciónAgentes de AICumplimiento -
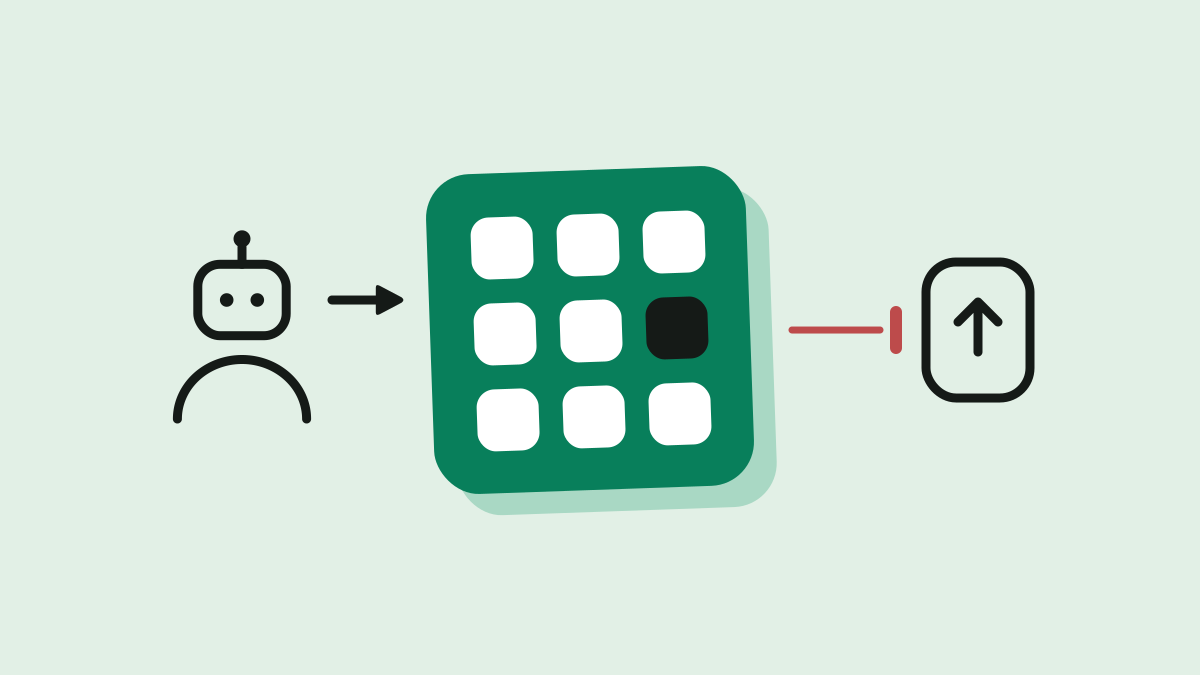
¿Cómo detectar un cambio de permisos silencioso hecho por una AI antes de que llegue a producción? La puerta de snapshot de la matriz de acceso, medida en un CRM de 7 entradas
En @objectstack/cli 18.2.0, os validate deja pasar sin hallazgos allowDelete false→true. En una app que ha optado, os compile hace fallar el build con una línea que dice quién gana qué, hasta que un humano regenera el snapshot.
Seguridad y gobernanza Desarrolladores Agentes de AIPermisos de agentesDiff revisable -
Lock-in de Power Platform: cómo evaluar Dataverse, Azure y self-hosting
Power Platform es fuerte cuando identidad, Teams, Dynamics y facturación viven en el mismo tenant. Si importan soberanía, coste a escala o cambios de IA revisables, conviene revisar los límites de Dataverse y Azure Runtime.
Seguridad y gobernanza IT / CIO DataversePower AppsPower Platform -
¿Lovable es seguro para producción? El problema de revisar el control de acceso
Lovable es fuerte para prototipos rápidos. En producción no basta con que la app funcione: alguien debe poder revisar el control de acceso. RLS, filtros de frontend y escáneres de seguridad no son lo mismo.
Seguridad y gobernanza Desarrolladores Lovable -
Ontología empresarial abierta: quién debería poseer la capa de definición del negocio
Entre nov. 2025 y ago. 2026 cinco plataformas lanzaron una capa de definición del negocio — dos como ontología, tres como capa semántica — y la mayoría abrió una vía de lectura por MCP. Protocolo abierto, definición cerrada.
Seguridad y gobernanza Líderes de negocio OntologíaCapa semánticaMCPFabric IQUnity CatalogSnowflakePalantirLooker -
Preparación para auditoría de la EU AI Act: ¿tu runtime de IA puede aportar pruebas?
Cuando un auditor pide el recorrido completo de una decisión de IA, la calidad del modelo no basta. El runtime debe mostrar permisos, evidencias, supervisión e historial de auditoría.
Seguridad y gobernanza IT / CIO -
Coste de AI Agents: comparar precio por acción y runtime autoalojado
El cobro por acción o por token parece flexible, pero cuanto más autónomo es un agent, más llamadas a herramientas produce. El coste debe verse junto a uso, salida de datos, lock-in y operación propia.
Seguridad y gobernanza Líderes de negocio Agentes de IAAgentforce -
¿Serán las ontologías parte estándar del stack de IA? Por qué el runtime debe ser abierto
¿Serán las ontologías parte estándar del stack de IA? La interfaz de agentes ya lo es: Ontology MCP llegó a GA en junio de 2026. La definición va detrás. El runtime sigue cerrado, y ahí vive la portabilidad.
Seguridad y gobernanza Líderes de negocio OntologíaMCPPalantirCapa semántica -
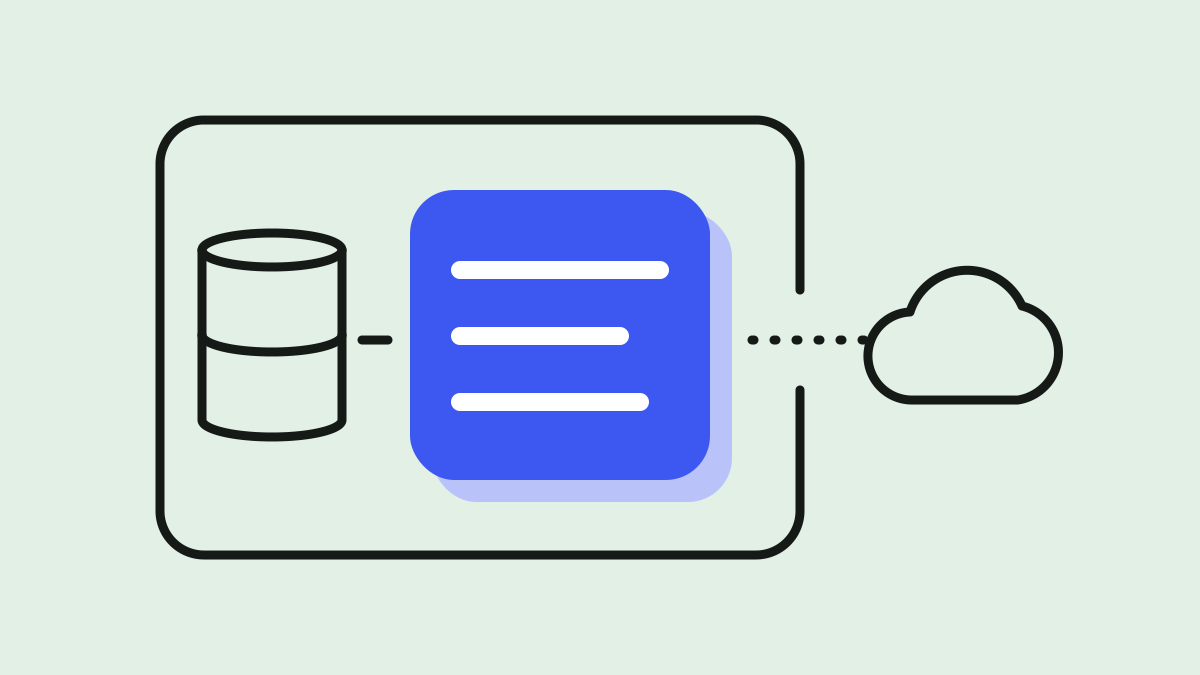
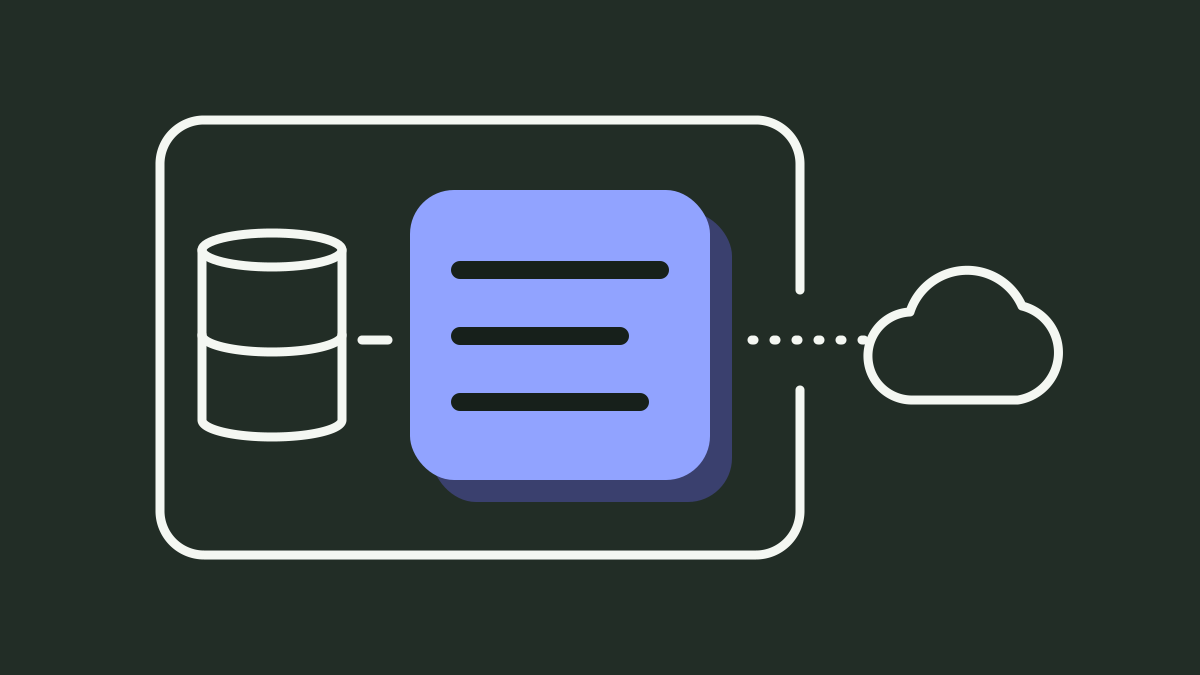
Por qué las plataformas empresariales de AI deberían ser self-hosted primero
Cuando la AI lee datos de negocio, dispara flujos, genera aplicaciones y llama herramientas, la empresa debe controlar el runtime que gobierna objetos, permisos, herramientas, aprobaciones y auditoría.
Seguridad y gobernanza IT / CIO -
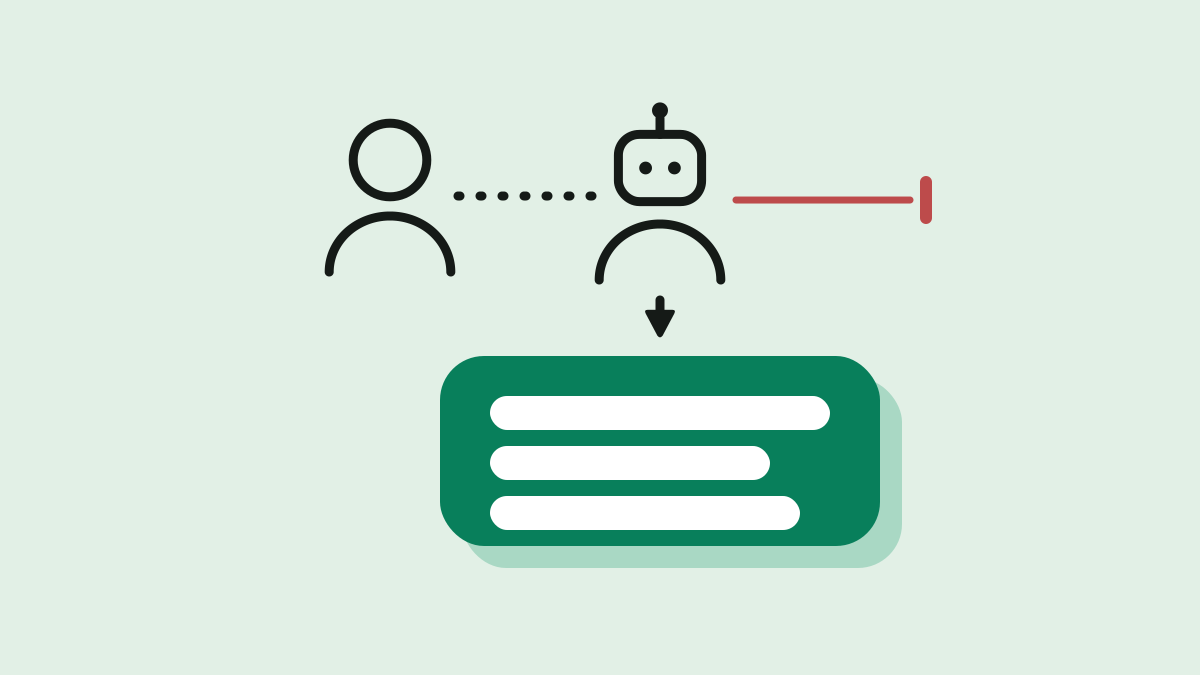
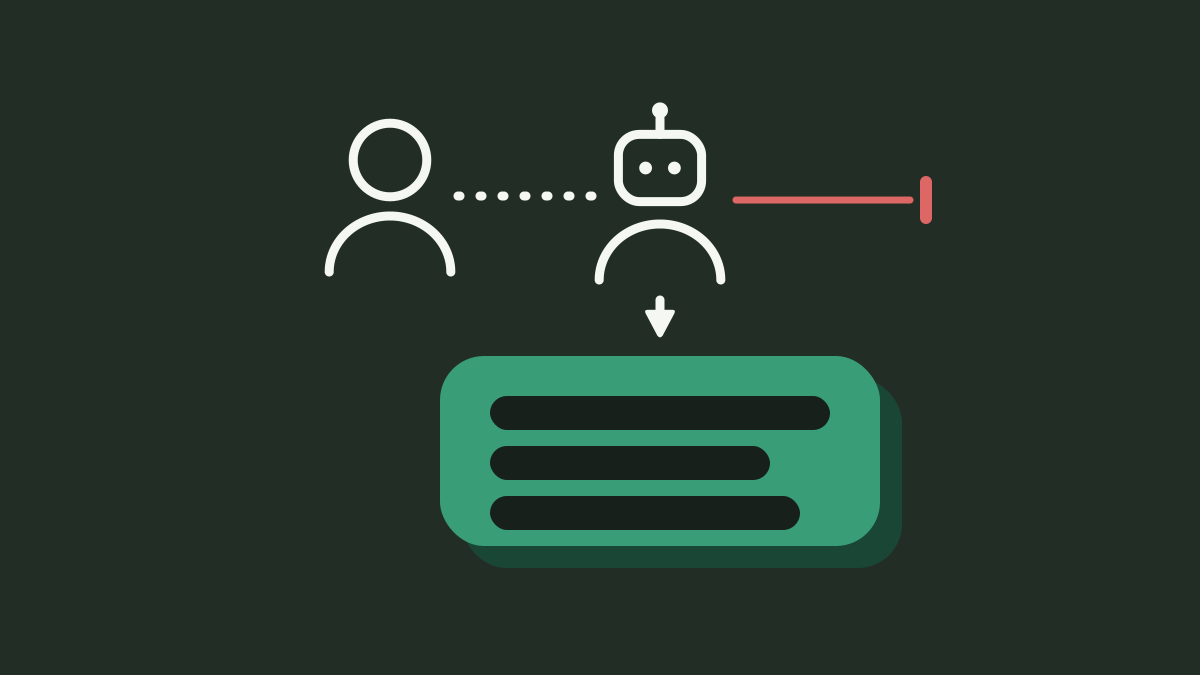
Cómo trabajan los agentes de AI dentro de los permisos empresariales
Las empresas no necesitan agentes de AI como superadministradores. Necesitan agentes controlados que hereden permisos, envíen acciones riesgosas a aprobación y dejen auditoría.
Seguridad y gobernanza IT / CIO Agentes de IAPermisos de agentes