安全與治理
圍繞安全與治理的文章,關注可執行業務本體、受治理的資料、應用搭建和 Agent 工作流的實踐。
-
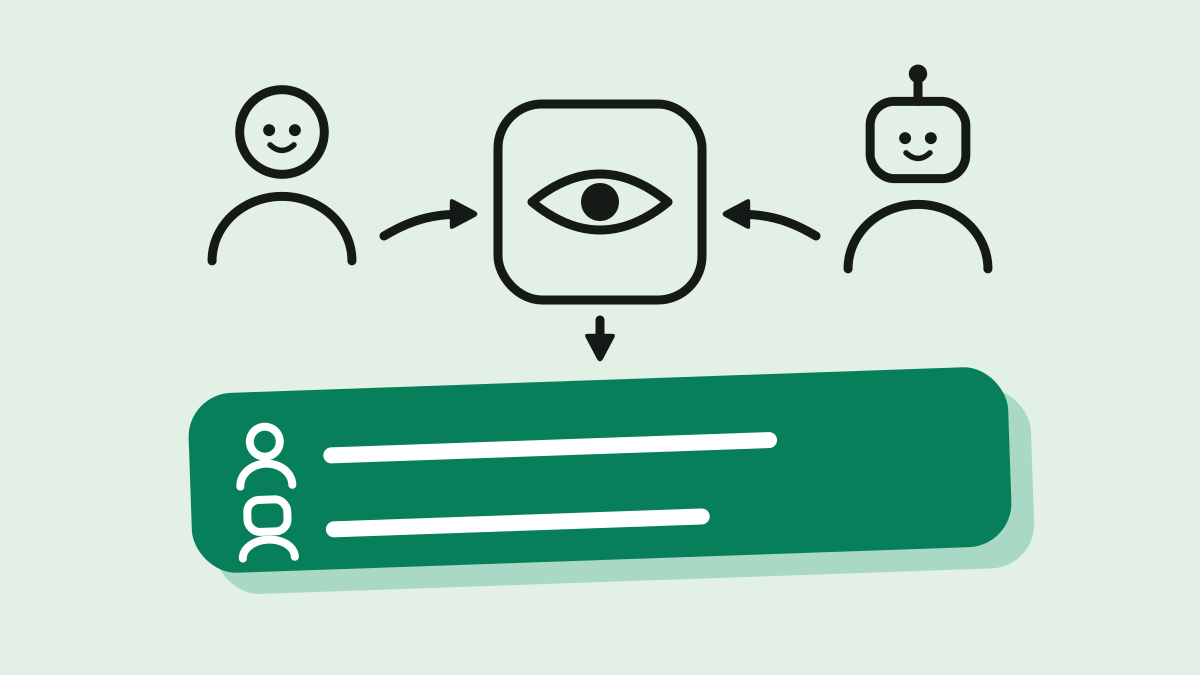
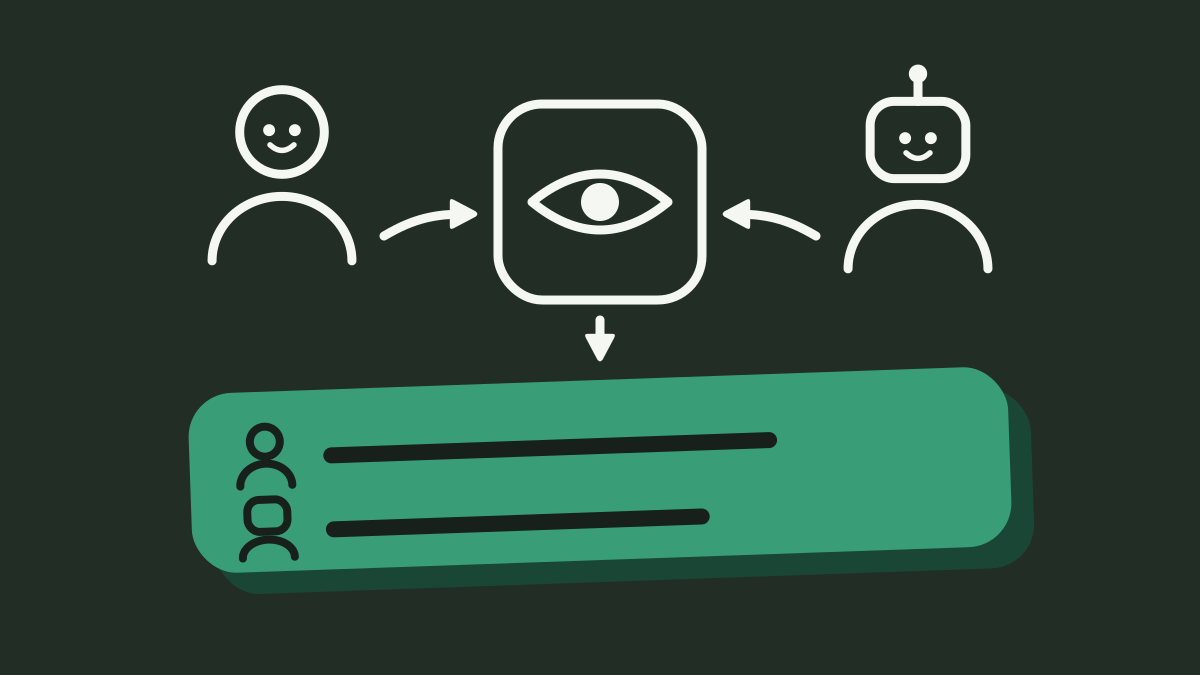
能證明
是誰 打開了 一條 客戶 記錄嗎—— 包括 AI Agent? 記錄 檢視 審計, 以及 一行 檢視 記錄 永遠 不記的 四件事 在 @objectstack/cli 18.3.0 上,一個人經 REST 的讀取和一個 Agent 經 MCP get_record 的讀取各在 sys_audit_log 中留下一行 read;列表讀取、未登記的物件、被拒絕的讀取一行都沒有。這一行記了什麼,永遠不記哪四件事。
安全與治理 IT 負責人 審計追蹤記錄檢視審計AI Agent合規 -
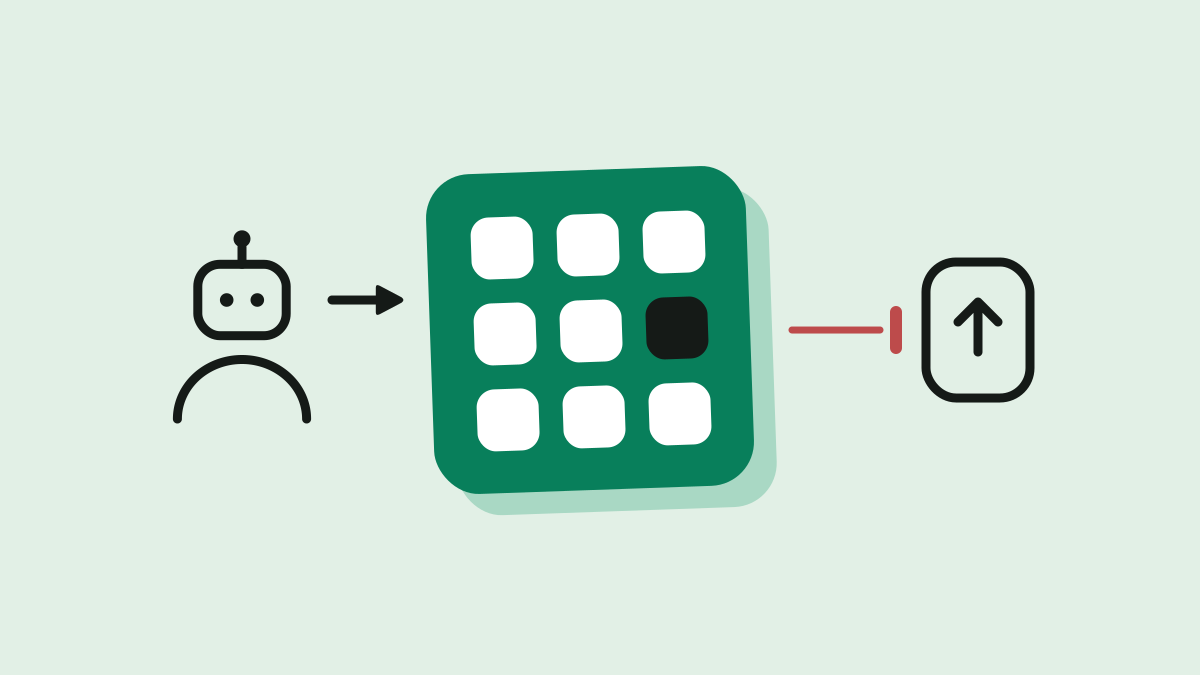
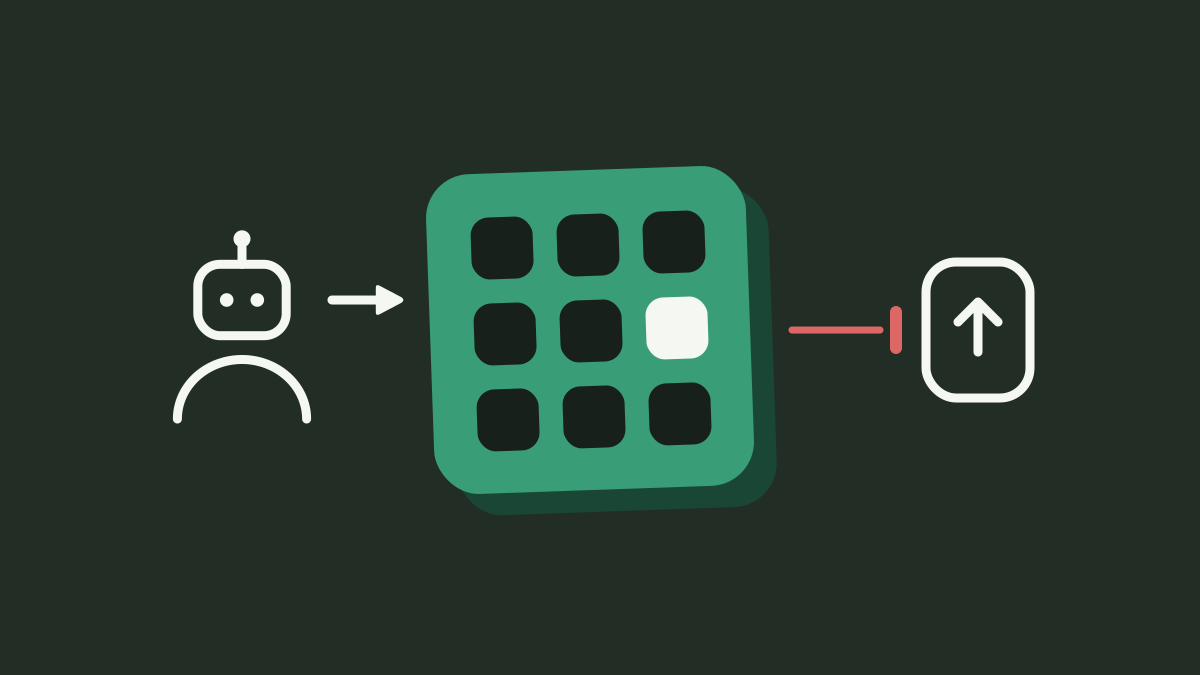
怎樣
在上線前 抓住 AI 悄悄 改掉的 權限? 訪問 矩陣 快照 門禁, 在一張 7 條記錄的 CRM 矩陣上 實測 在 @objectstack/cli 18.2.0 上,os validate 對 Agent 把 allowDelete 從 false 改成 true 毫無發現;在選擇加入的應用裡,os compile 會讓構建失敗,並用一行話說清誰多了什麼權限,直到有人重新生成快照。
安全與治理 開發者 AI AgentAgent 權限可評審的 diff -
Power Platform 鎖定:Dataverse、Azure 與自託管
取捨 Power Platform 的優勢是真實的:身份、Teams、Dynamics 和賬單都在同一個租戶裡。但若你關心主權、規模化成本或 AI 改動審查,Dataverse 和 Azure 執行環境就是必須提前算清的邊界。
安全與治理 IT 負責人 DataversePower AppsPower Platform -
Lovable 上
生產 安全嗎: 訪問 控制 審查 問題 Lovable 很適合快速原型,但生產系統的問題不是能不能跑,而是誰能審查訪問控制。RLS、前端過濾和安全掃描都重要;真正的邊界必須在服務端可見、可強制、可簽字。
安全與治理 開發者 Lovable -
開放
與封閉 企業 本體: 誰擁有 業務 定義層 2025 年 11 月到 2026 年 8 月,五家平台各自交付了業務定義層——兩家以本體為名,三家以語義層為名——而且大多把 MCP 讀取通道開放了出來,定義本身卻仍留在平台裡。協議開放,定義封閉——歸屬之爭因此更尖銳了。
安全與治理 業務決策者 本體語義層MCPFabric IQUnity CatalogSnowflakePalantirLooker -
EU AI Act 審計
準備: 你的 AI 執行環境 能交出 證據嗎 AI Act 的多數規則按官方時間線將在 2026 年 8 月 2 日適用。審計真正要看的不是模型多強,而是執行環境能否交出誰授權、動了什麼、證據在哪。
安全與治理 IT 負責人 -
AI Agent 定價:
按動作 計費 與自託管 執行環境 成本 按動作或按 token 計費看起來靈活,但 agent 越自主,中間工具呼叫越多。真正的成本賬要同時看用量曲線、資料出域、平台鎖定,以及什麼時候自託管才划算。
安全與治理 業務決策者 AI 智慧體Agentforce -
Ontology 會成為 AI 技術
棧的 標準 組成 部分嗎? 為什麼 執行環境 必須 開放 Ontology 會成為 AI 技術棧的標準組成部分嗎?agent 介面層已經是了:Ontology MCP 於 2026 年 6 月正式可用。定義層正在跟進。執行環境仍然封閉,而可移植性恰恰住在那一層。
安全與治理 業務決策者 本體MCPPalantir語義層 -
AI Agent 權限
檢查 跑在哪一層: 查詢下推、 欄位 脫敏與工具 閘門 該不該守權限已經沒有爭議;決定這道邊界真假的是檢查跑在哪一層。資料進入模型上下文之後再過濾,等於沒過濾——那是紙面權限。本文拆開查詢、欄位、工具閘門三個執行點,以及平台明確不兜底的兩處。
安全與治理 業務決策者 AI 智慧體智慧體權限 -
自託管 AI 應用
平台: 為什麼 執行環境 屬於你 當 AI 開始讀取業務資料、觸發流程、生成應用和呼叫工具,企業真正要控制的不只是模型,而是承載物件、權限、工具、審批和審計的執行環境。
安全與治理 IT 負責人 -
AI Agent 資料
安全 邊界: 如何 在企業 權限 內工作 企業不是不想讓 AI agent 使用業務資料,而是不允許它繞過身份、權限、審批和審計。真正可上線的 agent,必須像一個受控使用者,而不是影子管理員。
安全與治理 IT 負責人 AI 智慧體智慧體權限