ObjectOS Community、Cloud 与 Enterprise
本体即软件
用 AI 构建并治理
一份
- 可执行
- 运行时运行它
- AI 可编写
- AI 编写它
- Agent 可操作
- Agent 操作它
- 归你所有
- 普通的 ObjectStack 元数据;导出到开源运行时尚在计划中
业务团队怎么用
AI 为每个团队接手什么, 哪些仍由人来确认
产品里的 AI
用自然语言提问、改数据、搭应用, 来源看得见,改动由你确认。
ObjectOS Cloud 与 Enterprise 内置(Enterprise 版为预览版)。AI 以使用者本人的权限工作,看到的不会超过这个人本来能看到的。
开发者:通过 MCP 接入你自己的 AgentAI 改数据,先等你确认
让 AI 新建或修改一条记录时,它先提出修改,并列出新旧值。你确认之前什么都不会保存,确认后以你本人的权限执行。产品内 AI 一次只改一条记录,不能删除记录,也不能批量修改。
它怎么接进你现有的系统
保留运转良好的系统, 补上受治理的 Agent 运行时。
企业 AI 不需要又一次重建,也不需要更多不可审的生成代码。它需要一份 Agent 能写、人能审、运行时能治理的定义,把旧系统、新应用和 AI Agent 接在一起。你的对象与字段、关系、动作、权限、流程,以及 Agent 与工具定义,就是这份定义——你的业务本体:开放、带版本、归你所有,而不是锁在别人平台里的资产。
什么是可执行的业务本体- 01
给 Agent 一个业务模型
把客户、订单、设备、工单和审批建模成对象,让 Agent 能准确读取、关联和操作。
- 02
接入已在运行的系统——先只读
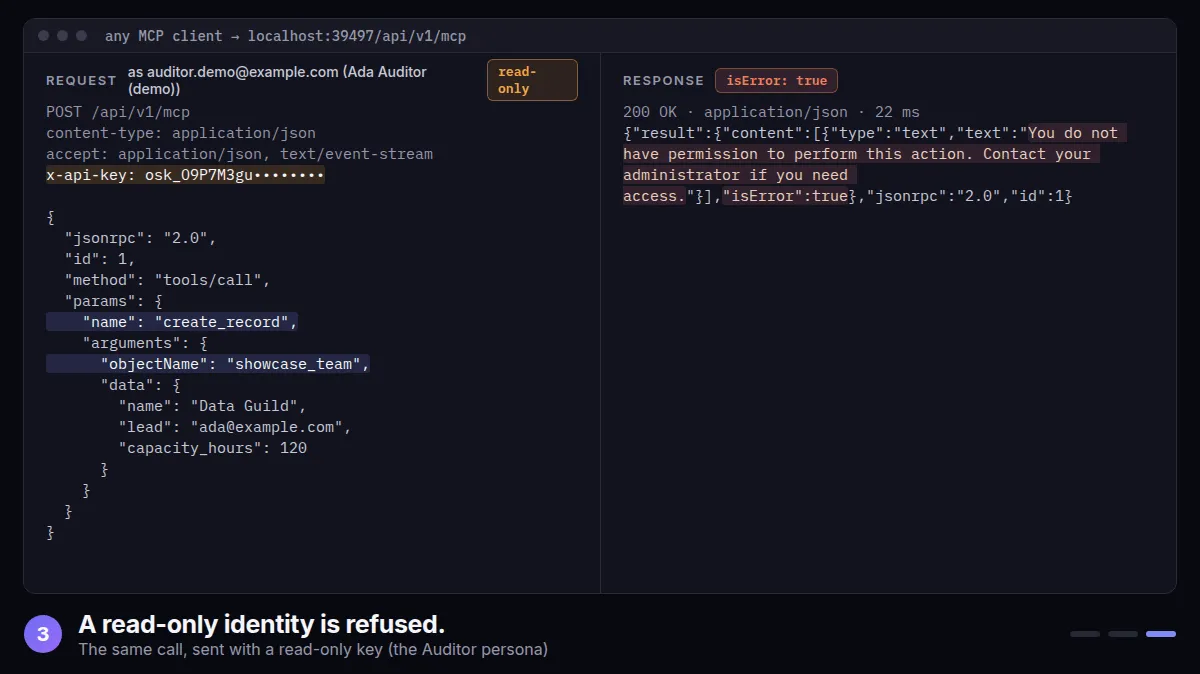
把已经在跑的数据库作为外部数据源联邦接入,再把它的表建模成对象。联邦默认只读、尚在早期:记录系统继续写入数据,写权限按对象有意开启。
安全与治理
数据留在你的网络里, AI 在权限边界内工作
ObjectOS Enterprise 可以把 ObjectStack 应用部署并运营在你的基础设施中。业务数据、身份、审计日志和文件仍由你控制;AI Agent 通过受控工具访问对象,并继承登录用户已有的权限。
了解安全与治理 →数据驻留
连接你的数据库和存储;业务记录、身份、审计日志和文件都留在那里。
人和 AI 同一套权限
Agent 以登录用户身份执行,遵守对象级、记录级和字段级权限,看不到用户本来无权看到的数据。Enterprise 版还可以按组织架构控制记录的可见范围:本部门、本部门及下级部门,或本人及下属的记录。
审批与审计
AI 对已上线且已有记录的应用所做的变更存为草稿,由人来发布;流程中的审批节点把业务决定交给审批人。记录的读取、写入和权限变更都能写入审计日志;界面内 AI 每次工具调用的审计属于 Enterprise 版的 AI 治理。
部署在你的基础设施上
ObjectOS Enterprise 在你的网络内运行:一个 Node.js 运行时,加上你的数据库、密钥和入口层。可以部署在 VPC 中,用 Docker 或自有平台运行在本地服务器上,也可以用离线容器镜像运行在隔离网络中,接入本地模型和内部身份系统。
版本与对比
选择合适的版本, 再看它和熟悉的工具有何不同
ObjectOS 有三个版本:ObjectOS Community,开源、可免费自托管;ObjectOS Cloud,托管在浏览器中、无需安装;ObjectOS Enterprise,自管部署在你自己的基础设施上。你的本体是普通的 ObjectStack 元数据。从 ObjectOS Cloud 或 ObjectOS Enterprise 导出本体、在开源的 ObjectStack 运行时上运行,目前尚在计划中。
最新洞察
AI 编写软件的实践思考
怎样让匿名访客把表单提交进一个受治理的业务应用?一道公开的门,五个字段宽
v17 起匿名访问对象数据一律拒绝。唯一开着的门是公开表单视图:运行时从表单自身推导授权——五个字段进来,创建一行,只回给访客它的 id。在 18.3.0 上实测。
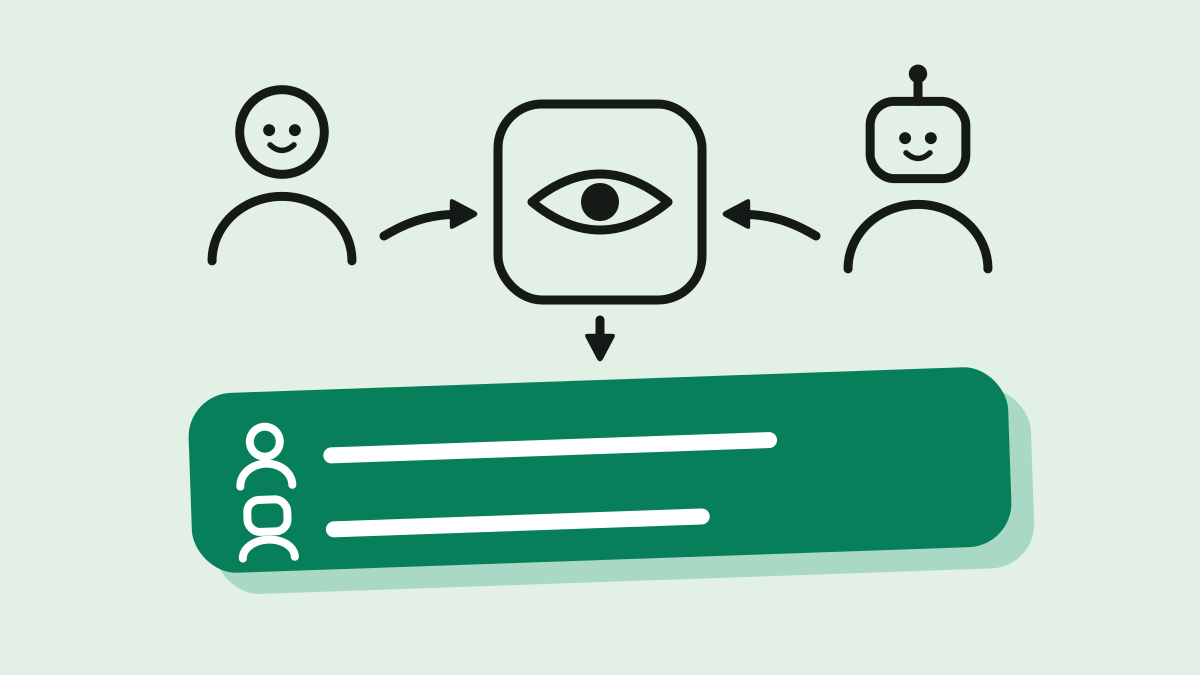
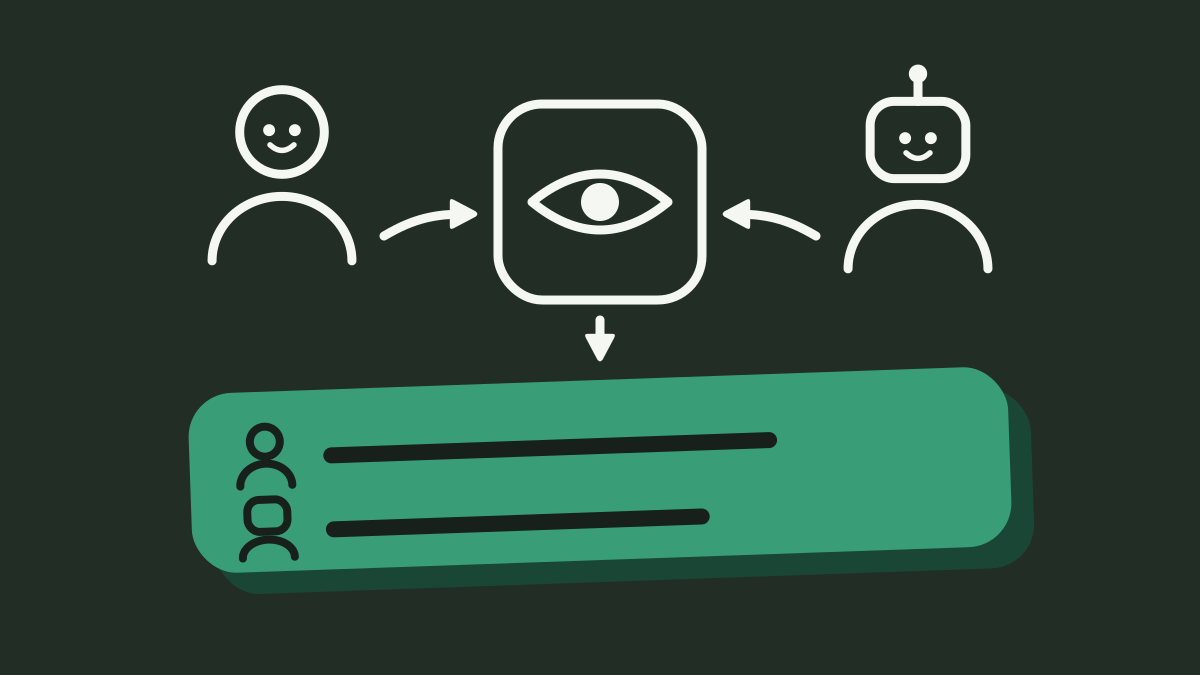
能证明是谁打开了一条客户记录吗——包括 AI Agent?记录查看审计,以及一行查看记录永远不记的四件事
在 @objectstack/cli 18.3.0 上,一个人经 REST 的读取和一个 Agent 经 MCP get_record 的读取各在 sys_audit_log 中留下一行 read;列表读取、未登记的对象、被拒绝的读取一行都没有。这一行记了什么,永远不记哪四件事。
视图、仪表盘和应用是本体的投影:这对审阅意味着什么
给 ObjectStack 自带示例加一个字段并逐面实测:数据表、REST、MCP 与控制台表单自己跟上,钉死字段名的视图、数据集和翻译没动。命名测试告诉审阅者哪个是哪个。
下一步
看看 AI 能为你的团队接手什么。
在 ObjectOS Cloud 上免费开始,无需安装;看看客服、财务和销售团队怎么用;或者联系我们,聊聊部署在你自己的基础设施上。